(Cours/TP) Sécurisation du poste de travail
Mise à jour : 2026-11-13 | Relu intégralement : 2026-11-13
Programme
Jour 1
-
Le MOOC SecNumacadémie de l'ANSSI : durée estimée de 6 à 8 heures, en autonomie ou en semi-accompagnement.
-
Retour d'expérience et échanges, en fin de journée ou au début du jour 2.
Jour 2
1) Débrief du MOOC et présentation récapitulative :
-
les bonnes pratiques des utilisateurs (mises à jour, MFA, vigilance), puis celles de l'infrastructure (limiter la surface d'attaque, chiffrement, moindre privilège...) ;
-
les principes clés (CID + A + T, sauvegarde 3-2-1, Zero Trust, minimisation, moindre privilège, chiffrement, journalisation) et les outils de sécurité (antivirus, pare-feu, reverse proxy, EDR, IDS, SIEM).
2) Présentation du TP et de son contexte : mettre en oeuvre concrètement ces concepts, sur une VM Windows (le poste de travail) et une VM Debian sans interface graphique (le serveur de sauvegarde).
3) Le TP : mises à jour, GPO Windows, chiffrement BitLocker, test de l'antivirus avec EICAR, MFA, volume chiffré LUKS, permissions Linux, durcissement SSH, serveur SFTP chiffré, sauvegardes Restic en local et vers S3, puis des pistes pour aller plus loin (Wazuh, CrowdSec, Lynis, NetBird).
Cette progression part des bases (sécuriser le poste de travail) pour aller vers des configurations plus avancées, tout en consolidant les notions du MOOC.
Cours / présentation (slides)
Les bonnes pratiques essentielles côté utilisateur
-
Des mots de passe robustes et uniques : pas de mots de passe réutilisés ni faciles à deviner. Utilisez un gestionnaire de mots de passe, et activez l'authentification multifacteur (MFA) partout où c'est possible.
-
Des postes à jour : installez régulièrement les mises à jour du système et des applications.
-
La faille est humaine : restez vigilant face au phishing et à l'ingénierie sociale.
-
Attention dans les lieux publics : verrouillez votre poste ([Windows]+[L]), méfiez-vous des Wi-Fi publics, des clés USB trouvées et des bornes de recharge inconnues.
-
Ne partagez pas les secrets n'importe comment : un mot de passe ne s'envoie ni par mail, ni par messagerie instantanée.
Le Système d'Information (SI)
-
Définition : un Système d'Information regroupe l'ensemble des ressources (humaines, matérielles, logicielles, données) nécessaires à la production, au traitement, à la gestion et à la circulation de l'information au sein d'une organisation. L'informatique y occupe une place centrale.
-
Objectif : soutenir les activités de l'entreprise, faciliter la prise de décision, améliorer l'efficacité des processus, et assurer la disponibilité et la fiabilité de l'information.
-
L'enjeu de sécurité : protéger la confidentialité, l'intégrité et la disponibilité des données et des services du SI, face aux cybermenaces comme aux risques internes.
Le modèle CID + A + T
Pourquoi « CID + A + T » ? Parce que la Confidentialité, l'Intégrité et la Disponibilité protègent l'information, l'Authenticité protège l'identité, et la Traçabilité permet de détecter, d'enquêter et de prouver.
| Critère | Ce qu'il garantit | Exemple |
|---|---|---|
| Confidentialité | Seules les personnes autorisées accèdent aux informations | Le chiffrement d'un disque |
| Intégrité | Les données n'ont été ni altérées ni falsifiées | La vérification d'une signature |
| Disponibilité | Les données et les services sont accessibles quand on en a besoin | Une sauvegarde restaurable |
| Authenticité | L'identité réelle d'un utilisateur, d'un système ou d'un service est prouvée | Une clé SSH, un certificat TLS, des comptes admin et utilisateur séparés |
| Traçabilité | On sait qui a fait quoi, quand et comment | Les journaux (logs) |
Objectif : ce modèle est le socle de la sécurité de l'information. Il protège les actifs numériques contre les accès non autorisés, les modifications malveillantes et les interruptions de service.
La sauvegarde 3-2-1
-
Principe : conserver plusieurs copies de ses données, pour garantir leur disponibilité et leur intégrité en cas d'incident.
-
La règle 3-2-1 :
- 3 copies des données au minimum ;
- sur 2 types de supports différents, de technologies différentes pour éviter une panne commune (disque local, NAS, serveur distant, stockage objet S3, bande...) ;
- dont 1 copie hors site (dans un autre lieu physique, ou dans le cloud).
-
Objectif : réduire le risque de perte totale en cas de sinistre (panne, vol, incendie, rançongiciel), et pouvoir restaurer rapidement.
💡 Face aux rançongiciels, qui cherchent désormais à détruire les sauvegardes avant de chiffrer les données, la règle s'est enrichie en 3-2-1-1-0 : 1 copie hors ligne ou immuable (impossible à modifier ou à effacer, même par un administrateur), et 0 erreur lors des tests de restauration.
Les principes fondamentaux de sécurité côté infrastructure
💡 Fil rouge de cette partie : imaginez votre SI comme le siège d'une entreprise à sécuriser, avec ses portes, ses badges, ses coffres, ses caméras et son PC sécurité. Chaque principe et chaque outil qui suit y trouve sa place. À la fin, vous aurez le plan complet du bâtiment... et à la fin du TP, vous y replacerez chacune de vos manipulations (étape 13).
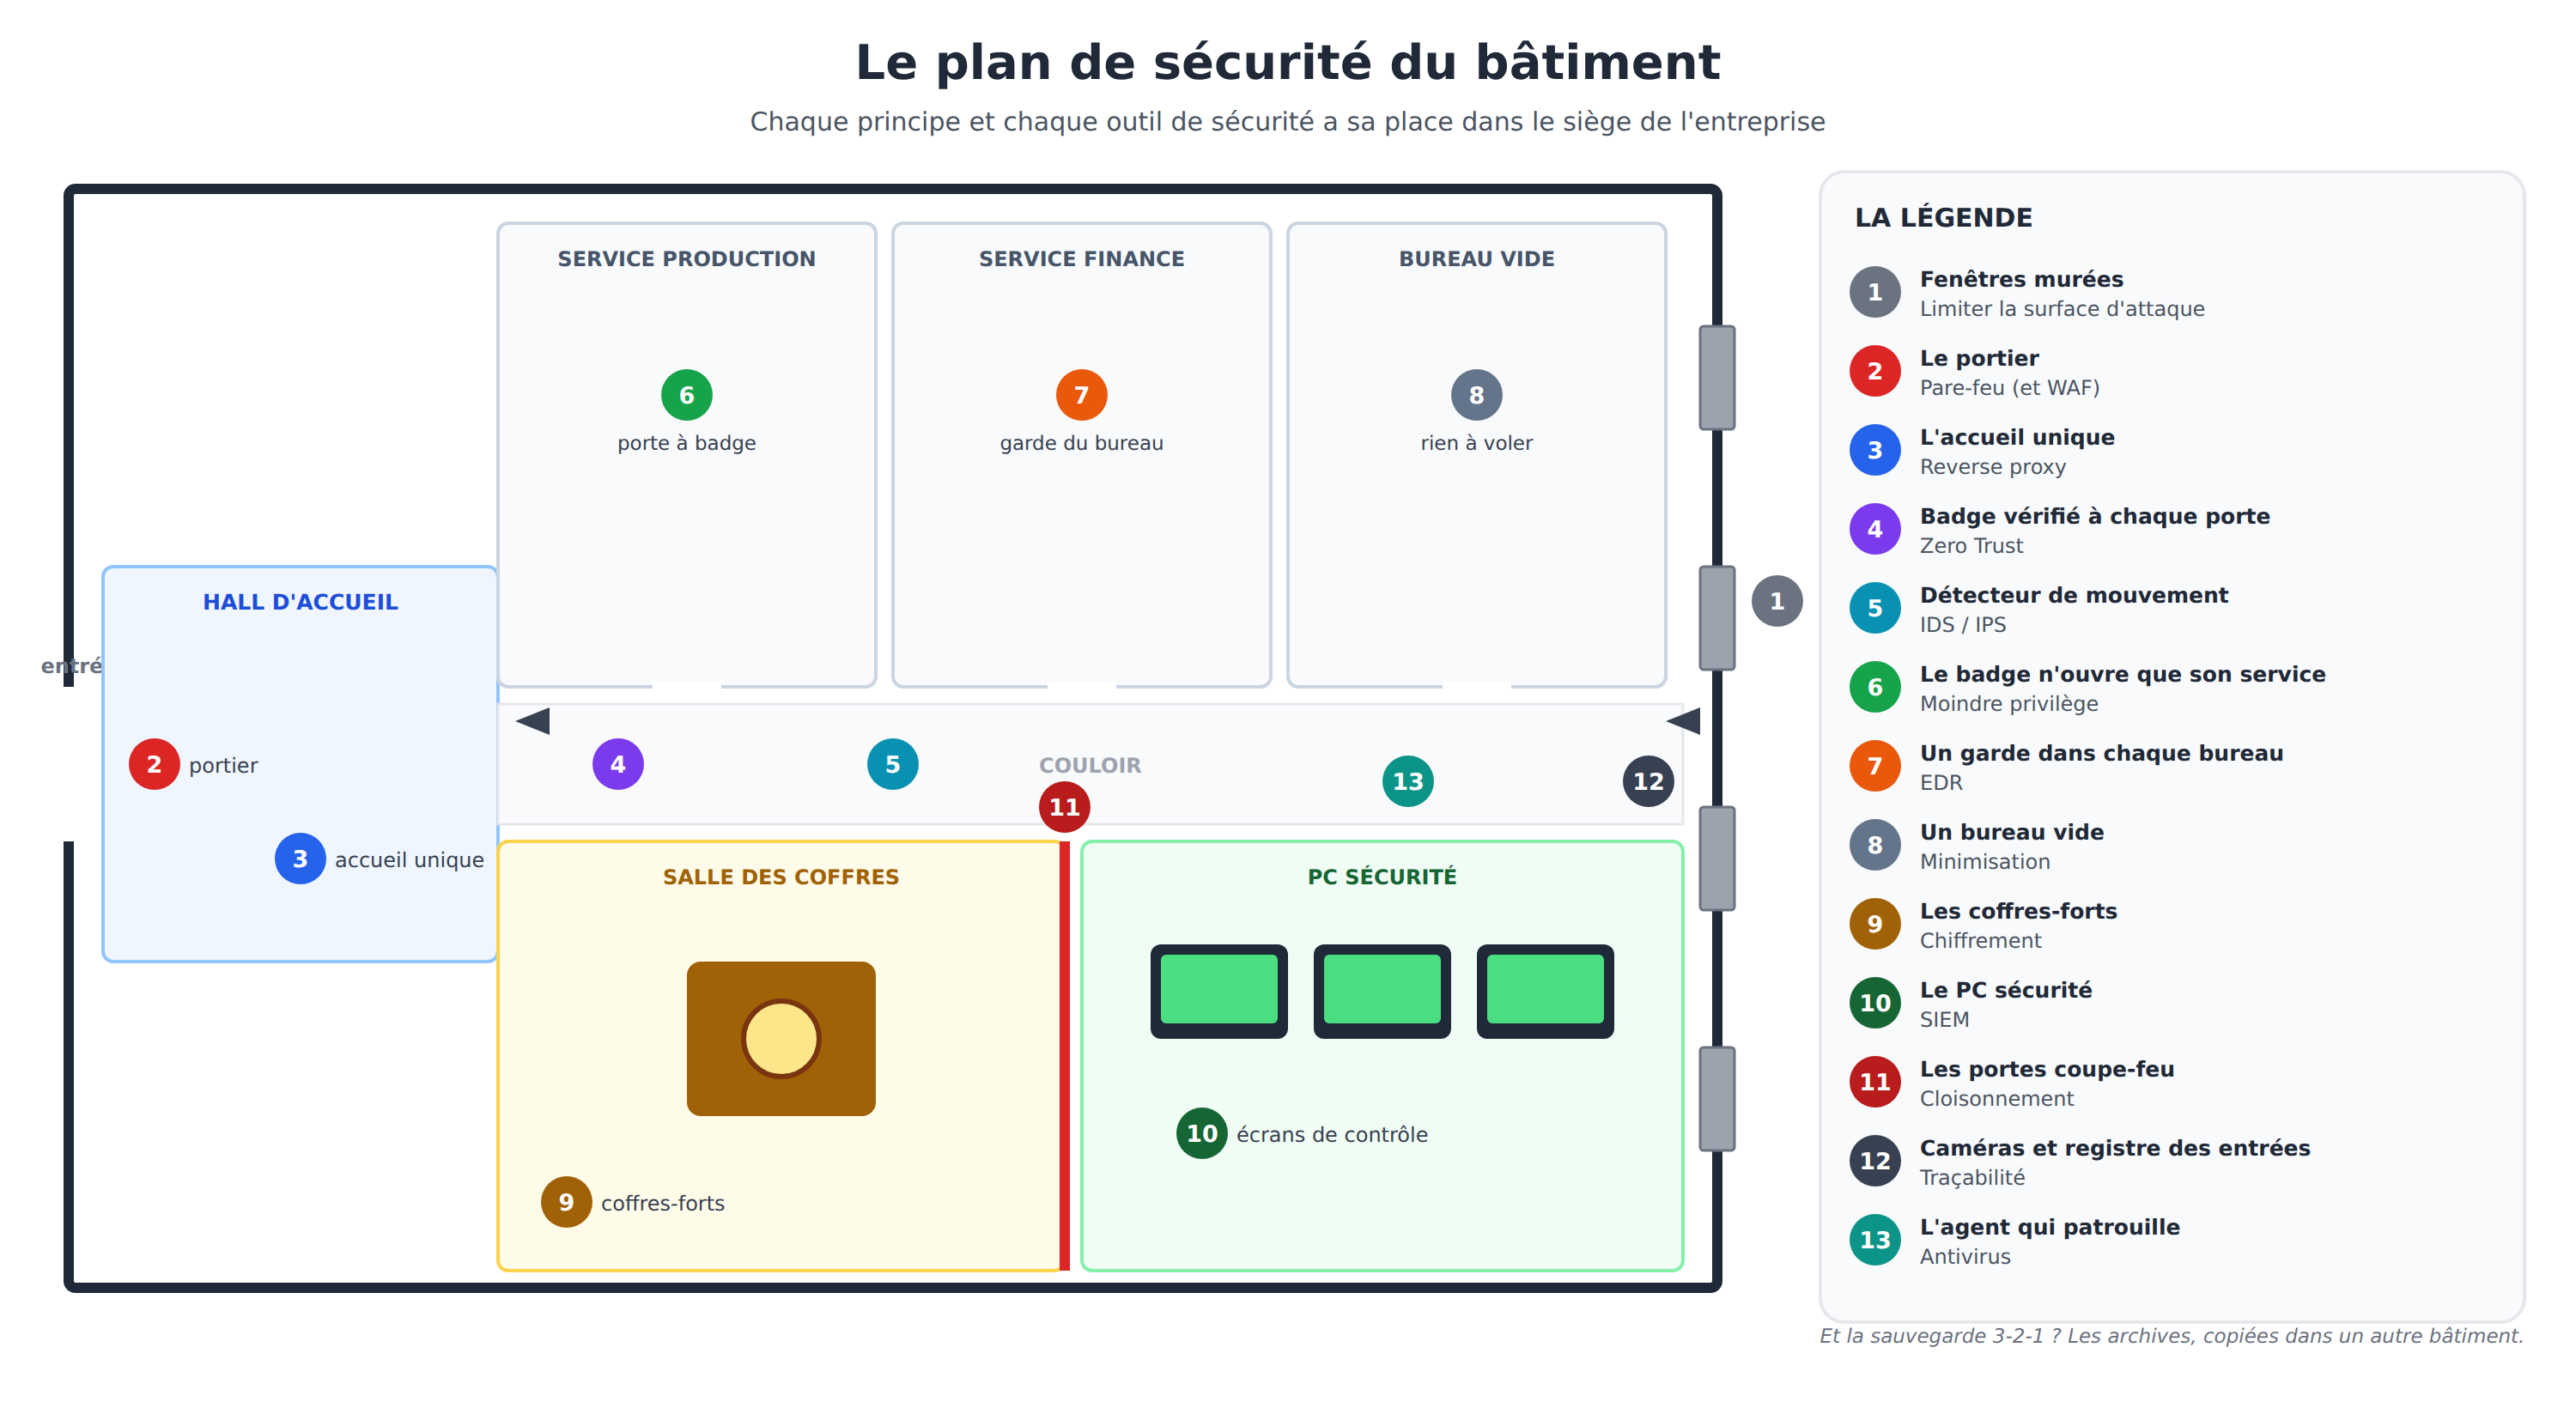 illustration générée par IA
Le chiffrement (des données et des connexions)
-
Principe : rendre les données inexploitables sans la clé de chiffrement, qu'elles soient stockées (« au repos ») ou en transit sur le réseau.
-
Objectif : empêcher la lecture ou la modification des données en cas de vol de matériel, d'intrusion ou d'interception réseau.
-
Exemples : les postes et les serveurs stockent leurs données chiffrées (BitLocker, LUKS), et les applications utilisent des connexions chiffrées (HTTPS/TLS, SSH).
Analogie : le bâtiment
Les documents sont rangés dans des coffres-forts, et le courrier interne circule sous pli scellé. Même un cambrioleur qui emporte tout repart avec des coffres qu'il ne peut pas ouvrir et des lettres qu'il ne peut pas lire.
Dans le TP
Les fichiers sont chiffrés avec BitLocker (Windows) et LUKS (Linux). Les transferts et les sauvegardes passent par SFTP (SSH) et Restic, ils sont chiffrés sur le réseau.
La limitation de la surface d'attaque
-
Principe : réduire le nombre de services, de ports et de ressources numériques et physiques exposés, pour limiter les points d'entrée.
-
Objectif : rendre l'exploitation d'une faille plus difficile, en réduisant les possibilités d'entrée d'un attaquant.
-
Exemples : fermer les ports inutilisés avec le pare-feu, et n'exposer que les services indispensables. Un serveur web placé derrière un reverse proxy, par exemple, n'expose que les ports 80 et 443, tandis que les services internes restent inaccessibles depuis Internet.
Analogie : le bâtiment
On mure les portes et les fenêtres inutilisées, une porte verrouillée peut toujours être forcée, une porte murée n'existe plus. Moins il y a d'ouvertures, moins il y a de points à surveiller et à défendre.
Dans le TP
Le serveur Debian de sauvegarde n'expose que le port 2299 (SSH/SFTP), grâce au pare-feu UFW, tous les autres ports sont fermés.
Le principe de moindre privilège
-
Principe : n'accorder aux utilisateurs, aux services et aux applications que les droits strictement nécessaires à leurs tâches.
-
Objectif : limiter l'impact d'une compromission, en empêchant l'exploitation de privilèges excessifs.
-
Exemple : un technicien du support peut réinitialiser des mots de passe, mais ne peut ni créer de comptes administrateurs, ni accéder aux bases de données de production.
Analogie : le bâtiment
Le badge de chaque employé n'ouvre que les portes de son service, pas celles de la comptabilité ni de la salle des coffres. Si un badge est volé, le voleur reste cantonné à un périmètre limité.
Dans le TP
L'utilisateur travaille avec un compte standard, et ne s'élève en administrateur que pour les actions qui l'exigent. Sous Linux, les droits des fichiers, l'interdiction de la connexion root et le compte sftpuser sans shell appliquent le même principe.
Le modèle Zero Trust
-
Principe : ne faire confiance à aucun utilisateur, appareil ou réseau par défaut, même à l'intérieur du SI. Être sur le réseau interne ou connecté au VPN n'est pas une preuve de confiance.
-
Objectif : vérifier systématiquement l'identité, le contexte et les droits avant chaque accès, quels que soient l'emplacement, l'appareil ou l'utilisateur. Qui ? D'où ? Avec quoi ? Comment ?
-
Exemple : un fournisseur d'identité (IdP) avec MFA, qui revalide l'identité lors de l'accès à chaque application interne.
Analogie : le bâtiment
On vérifie le badge à chaque porte, même pour le PDG, même s'il est déjà à l'intérieur : être entré dans le bâtiment ne prouve rien. (Limite de l'analogie : le « badge » Zero Trust vérifie aussi l'état de l'appareil et le contexte de connexion, pas seulement l'identité.)
Dans le TP
L'accès au compte cloud exige un second facteur, même depuis le poste habituel. Et dans « Pour aller plus loin », NetBird n'autorise l'accès aux VM qu'après authentification, appareil par appareil.
Le principe de minimisation
-
Principe : n'utiliser et n'exposer que le strict nécessaire, en données, en services, en comptes et en logiciels.
-
Objectif : réduire la surface de compromission et l'impact d'une attaque.
-
Exemple : les comptes inactifs sont supprimés, et seules les applications utiles aux métiers sont installées sur les serveurs et les postes.
Analogie : le bâtiment
Un bureau vide ne peut pas être cambriolé : moins on stocke de dossiers, moins on garde de badges en circulation, moins on installe d'équipements, moins il y a à voler ou à saboter.
Dans le TP
SMBv1, LLMNR, NetBIOS et les services Windows inutiles sont désactivés.
La traçabilité et la journalisation
-
Principe : enregistrer et conserver les événements de sécurité, pour pouvoir reconstituer les actions effectuées sur le système.
-
Objectif : détecter les incidents, enquêter, prouver les actions et améliorer la sécurité.
-
Exemple : un SIEM centralise les journaux des serveurs, des pare-feux et des applications, pour repérer les comportements anormaux.
Analogie : le bâtiment
Le registre des entrées et les caméras : on ne bloque pas forcément, mais on peut toujours reconstituer qui est entré, quand, et ce qu'il a fait. Sans eux, impossible d'enquêter après un incident.
Dans le TP
Les connexions SSH sont journalisées par le serveur. Dans « Pour aller plus loin », Wazuh centralise les journaux, et CrowdSec y détecte les comportements malveillants pour les bloquer.
Le cloisonnement et la segmentation
-
Principe : séparer les systèmes et les réseaux, pour empêcher la propagation d'une compromission.
-
Objectif : limiter l'impact d'une attaque à une seule zone du SI.
-
Exemple : les serveurs et les postes des utilisateurs sont placés dans des réseaux distincts, avec des règles de filtrage entre eux.
Analogie : le bâtiment
Les portes coupe-feu entre les ailes du bâtiment : un incendie qui se déclare dans un bureau ne consume pas tout l'immeuble. Chaque zone brûle, ou est compromise, seule.
Dans le TP
Le compte sftpuser est enfermé dans un chroot : il ne voit que son répertoire, jamais le reste du serveur.
Les outils de sécurité
L'antivirus
-
Principe : analyser les fichiers et la mémoire du système à la recherche de logiciels malveillants (virus, chevaux de Troie, rançongiciels).
-
Objectif : prévenir, détecter et éliminer les menaces connues (base de signatures) ou suspectes (analyse comportementale ou heuristique).
-
Outils : Microsoft Defender, intégré à Windows (celui du TP) ; ClamAV, libre et multiplateforme.
Analogie : le bâtiment
L'agent de sécurité qui patrouille dans les couloirs avec le trombinoscope des malfaiteurs connus (la base de signatures) et du flair pour repérer les comportements louches, même sans photo (l'analyse heuristique).
Le pare-feu et le WAF (Web Application Firewall)
-
Principe du pare-feu : filtrer le trafic réseau entrant et sortant selon des règles, et bloquer les flux non autorisés.
-
Principe du WAF : protéger les applications web en analysant les requêtes HTTP(S), pour bloquer les attaques qui visent leurs failles (injections...).
-
Objectif : réduire la surface d'attaque réseau et applicative, contrôler les accès et empêcher les intrusions.
-
Outils libres : nftables (le pare-feu du noyau Linux, successeur d'iptables) et son interface simplifiée UFW ; ModSecurity ou Coraza pour le WAF.
Analogie : le bâtiment
Le pare-feu est le portier à l'entrée, qui filtre selon la liste des invités : bonne porte, bon motif, sinon demi-tour. Le WAF est le vigile du guichet : il laisse entrer les visiteurs admis, mais vérifie en plus ce qu'ils disent au guichet, pour bloquer les demandes piégées.
Le reverse proxy (proxy inversé)
-
Principe : un point d'entrée unique entre les clients et les serveurs, qui reçoit les requêtes avant de les transmettre aux serveurs internes.
-
Objectif : appliquer la minimisation, améliorer les performances (cache), répartir la charge, sécuriser l'accès (certificats TLS, authentification) et masquer l'architecture interne.
-
Outils libres : Nginx, très répandu, ou Traefik, pour une approche plus dynamique.
Analogie : le bâtiment
L'accueil unique : les visiteurs ne circulent jamais dans les bureaux. L'hôtesse reçoit chaque demande, la transmet au bon service et rapporte la réponse. Personne, à l'extérieur, ne connaît le plan du bâtiment ni le nombre de bureaux.
L'EDR (Endpoint Detection & Response) et le XDR (Extended Detection & Response)
-
L'EDR surveille et analyse l'activité des postes et des serveurs pour détecter les menaces, et offre des capacités de réponse rapide : isoler une machine, mettre un fichier en quarantaine, arrêter un processus.
-
Le XDR étend ce principe aux réseaux, aux applications, aux identités et aux autres couches du SI.
-
Outil libre : Wazuh. À proprement parler, Wazuh n'est pas un EDR, mais une plateforme SIEM/XDR open source, héritière du HIDS OSSEC. Grâce à ses agents, elle offre des capacités proches d'un EDR : surveillance de l'intégrité des fichiers (FIM), détection des vulnérabilités, évaluation de la configuration (SCA), réponse active (blocage d'une adresse IP, arrêt d'un processus). Sans égaler toutefois la finesse d'analyse comportementale des EDR commerciaux (CrowdStrike, SentinelOne, Defender for Endpoint...).
Analogie : le bâtiment
Un garde posté dans chaque bureau (l'agent sur chaque poste), capable de verrouiller la pièce s'il détecte une intrusion. Le XDR, c'est la coordination radio de tous les gardes avec les caméras et les alarmes : un incident vu sous plusieurs angles à la fois.
L'IDS (Intrusion Detection System) et l'IPS (Intrusion Prevention System)
-
Principe : surveiller le trafic réseau ou les journaux d'un système pour repérer les comportements anormaux, et identifier tôt les tentatives d'intrusion.
-
Un IDS détecte et alerte. Un IPS détecte et bloque activement (bannir une adresse IP, imposer un captcha, couper une connexion).
-
Outils libres : Snort et Suricata analysent le trafic réseau ; Fail2ban et CrowdSec analysent les journaux (des tentatives de connexion SSH, par exemple) et bannissent les adresses fautives. CrowdSec y ajoute une base collaborative : une adresse repérée chez un utilisateur est signalée à tous.
Analogie : le bâtiment
Le détecteur de mouvement : l'IDS déclenche l'alarme et prévient le PC sécurité (détection et alerte). L'IPS verrouille en plus automatiquement les issues (détection et blocage).
Le SIEM (Security Information & Event Management)
-
Principe : centraliser et analyser les journaux de multiples sources (serveurs, pare-feux, applications, EDR, IDS...) pour détecter les menaces et les comportements anormaux.
-
Objectif : offrir une vision globale de l'infrastructure, faciliter la corrélation des événements et l'investigation des incidents.
-
Outil libre : toujours Wazuh, et c'est là son véritable coeur de métier !
Analogie : le bâtiment
Le PC sécurité central, où convergent toutes les caméras, les alarmes, les registres et les rapports des gardes. L'opérateur y croise les signaux : « un badge refusé au 3e étage, et une fenêtre ouverte au 2e, à deux minutes d'intervalle ». Chaque événement est anodin isolément, c'est la corrélation qui révèle l'intrusion.
Interro
-
Placez chacun de ces outils sur le plan du bâtiment : antivirus, pare-feu, reverse proxy, EDR, IDS, SIEM. Lesquels préviennent, lesquels détectent, lesquels réagissent ?
-
Une entreprise a un excellent pare-feu, mais aucun journal centralisé. Quel critère du modèle CID + A + T est le plus menacé ?
Transition vers le TP
Les concepts et les bonnes pratiques sont posés : place à la pratique. Vous allez sécuriser concrètement un poste de travail et un serveur (chiffrement, pare-feu, durcissement SSH, sauvegardes chiffrées...), en appliquant à des cas réels ce que vous avez appris avec le MOOC.
TP
Contexte et objectifs
Vous disposez de deux machines virtuelles, sur un même réseau :
-
une VM Windows 11 Professionnel : le poste de travail ;
-
une VM Debian sans interface graphique : le serveur de sauvegarde.
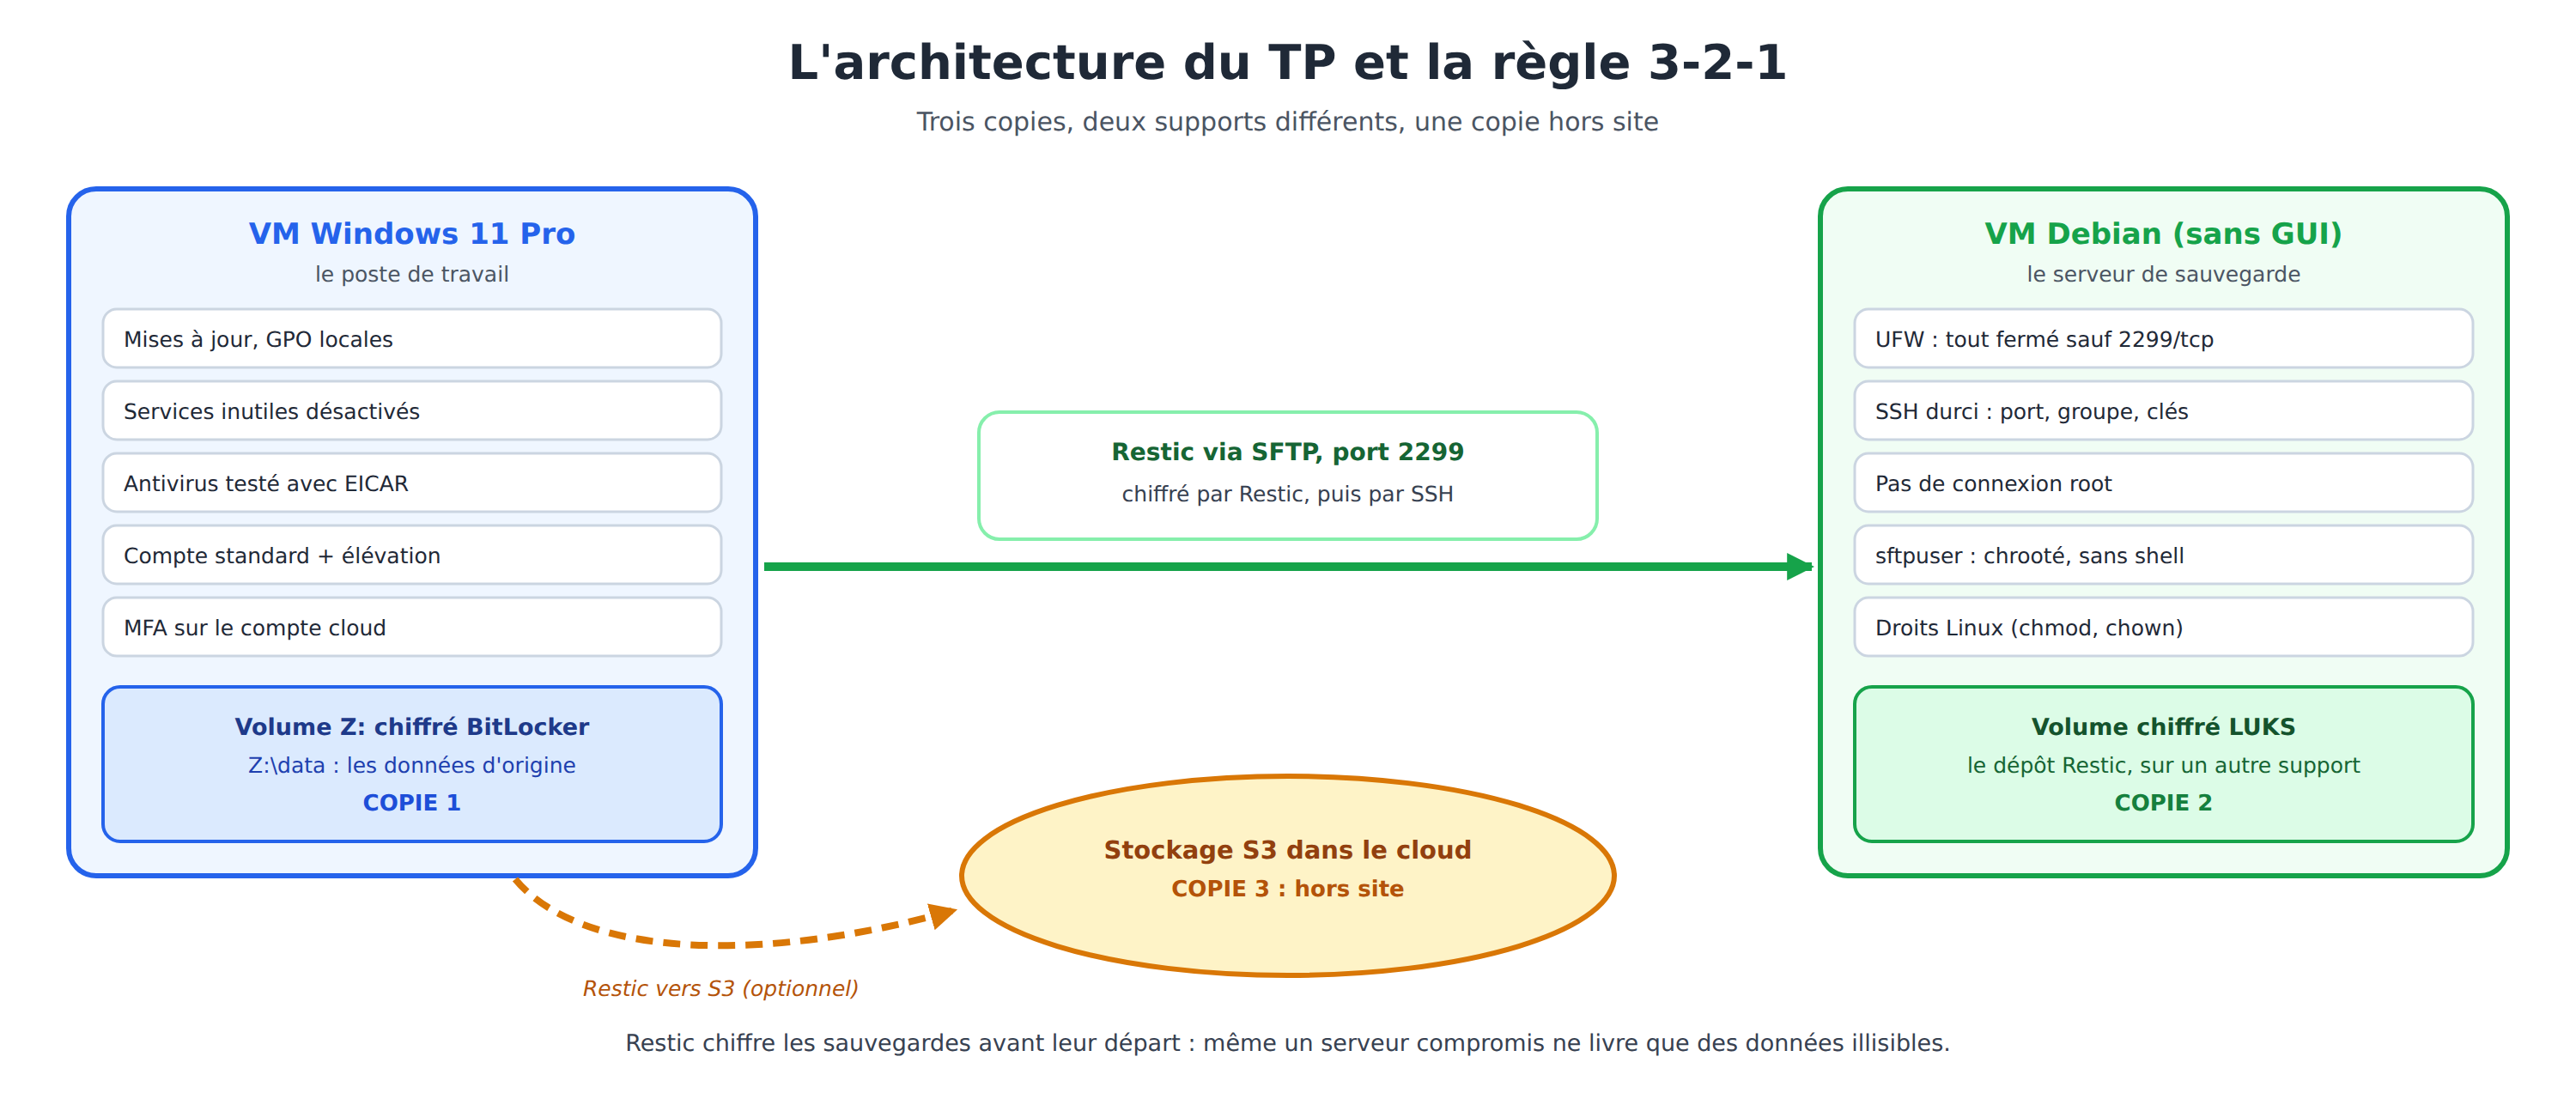 illustration générée par IA
Le but est de :
-
maintenir les systèmes à jour ;
-
durcir le poste Windows (GPO locales, services, antivirus, BitLocker) ;
-
mettre en place l'authentification forte (MFA) sur un service cloud ;
-
gérer les permissions et le chiffrement (LUKS) sous Linux ;
-
sécuriser le serveur Debian (pare-feu UFW, durcissement SSH) ;
-
installer un serveur SFTP chiffré et cloisonné, et y réaliser des sauvegardes selon la règle 3-2-1 avec Restic, puis vers un stockage S3 (en option) ;
-
aller plus loin avec un SIEM/XDR (Wazuh), un IPS collaboratif (CrowdSec), un audit (Lynis) et un réseau privé Zero Trust (NetBird).
💡 Sous Debian, sans sudo installé, les commandes d'administration se lancent en root : passez-y avec su -.
Etape 1 : Mettre à jour les systèmes
Objectif : réduire les risques d'exploitation de vulnérabilités connues, en maintenant les systèmes à jour.
Windows :
1) Ouvrez Paramètres > Windows Update et installez les mises à jour ;
2) Redémarrez si nécessaire.
Linux (Debian) :
1) Mettez à jour le système :
2) Redémarrez la VM si un nouveau noyau a été installé.
💡 Pourquoi commencer par là ? Parce que la majorité des attaques réussies exploitent des failles déjà connues et déjà corrigées par les éditeurs. Un système à jour ferme gratuitement les portes que les attaquants testent en premier.
Pour aller plus loin : les mises à jour de sécurité automatiques sous Debian
Le paquet unattended-upgrades installe automatiquement les mises à jour de sécurité, chaque jour :
Sur un serveur, c'est un bon compromis : les correctifs de sécurité arrivent sans délai, tandis que les mises à jour plus importantes restent sous votre contrôle.
Interro
- Une mise à jour protège-t-elle contre une faille « zero-day » ? Pourquoi ?
Etape 2 : Les stratégies locales Windows (GPO locales)
Objectif : encadrer les comportements des utilisateurs et limiter les privilèges, pour réduire les erreurs humaines et l'impact d'une compromission, selon le principe de moindre privilège.
💡 Une GPO (stratégie de groupe) est un ensemble de règles que Windows applique automatiquement à la machine et à ses utilisateurs : c'est le règlement intérieur du poste. Ici, nous travaillons sur les GPO locales d'un poste isolé. En entreprise, ces mêmes règles sont déployées de façon centralisée sur tout le parc, grâce à Active Directory.
1) Ouvrez l'Éditeur de stratégie de groupe locale : [Windows]+[R] puis gpedit.msc ;
2) Définissez une politique de mot de passe stricte (complexité et longueur minimale) : Configuration ordinateur > Paramètres Windows > Paramètres de sécurité > Stratégies de comptes > Stratégie de mot de passe ;
3) Affichez une bannière d'avertissement à l'ouverture de session : Configuration ordinateur > Paramètres Windows > Paramètres de sécurité > Stratégies locales > Options de sécurité, puis les deux paramètres Ouverture de session interactive : titre du message... et ... contenu du message pour les utilisateurs essayant de se connecter ;
4) Appliquez le moindre privilège : créez un compte utilisateur standard, ouvrez une session avec lui, et vérifiez qu'il ne peut ni installer d'application ni modifier les paramètres du système sans une demande d'élévation.
À noter dans votre compte rendu
Les valeurs choisies pour la politique de mot de passe, le texte de votre bannière, et ce qui se passe quand le compte standard tente d'installer un logiciel.
Interro
- Quelle différence y a-t-il entre une GPO locale et une GPO de domaine ? Laquelle rencontrerez-vous le plus souvent en entreprise, et pourquoi ?
Etape 3 : Réduire la surface d'attaque du poste Windows
Objectif : diminuer le nombre de points d'entrée exploitables, en désactivant les services et fonctionnalités inutiles, obsolètes ou dangereux.
💡 Chaque service actif est une porte de plus dans le bâtiment : même verrouillée, elle peut être forcée. Un service désactivé, c'est une porte murée : elle ne peut plus être attaquée du tout.
1) Désactivez les protocoles obsolètes ou dangereux : SMBv1, LLMNR et NetBIOS ;
2) Dans les services (services.msc), vérifiez que seuls les services indispensables sont actifs, et désactivez-en au moins deux que vous jugez inutiles sur ce poste.
Indice : où se cachent SMBv1, LLMNR et NetBIOS ?
-
SMBv1 : vérifiez d'abord son état dans une console PowerShell administrateur, avec
Get-WindowsOptionalFeature -Online -FeatureName SMB1Protocol. Sur Windows 11, il n'est plus installé par défaut... mais il peut avoir été réactivé pour un vieux NAS ou un vieux copieur. Si besoin :Disable-WindowsOptionalFeature -Online -FeatureName SMB1Protocol. -
LLMNR : dans
gpedit.msc,Configuration ordinateur > Modèles d'administration > Réseau > Client DNS > Désactiver la résolution de noms multidiffusion, à passer sur Activé. -
NetBIOS : dans les propriétés de la carte réseau (
ncpa.cpl),Protocole Internet version 4 > Propriétés > Avancé > onglet WINS, cochez Désactiver NetBIOS sur TCP/IP.
Pourquoi LLMNR et NetBIOS sont-ils dangereux ?
Quand un poste ne trouve pas un nom dans le DNS (une faute de frappe dans \\serveru\partage, par exemple), LLMNR et NetBIOS demandent à tout le réseau local : « Quelqu'un connaît-il ce nom ? ». Un attaquant présent sur le réseau répond simplement « C'est moi ! », et le poste lui envoie aussitôt l'empreinte du mot de passe de l'utilisateur pour s'authentifier. Des outils comme Responder automatisent cette attaque en quelques secondes : c'est l'un des premiers réflexes des tests d'intrusion en entreprise.
Ce n'est pas de la théorie : l'histoire de WannaCry
En mai 2017, le rançongiciel WannaCry a paralysé en quelques jours des centaines de milliers de machines dans 150 pays : hôpitaux britanniques contraints d'annuler des opérations, usines Renault à l'arrêt, entreprises bloquées... Son vecteur de propagation ? Une faille de SMBv1, un protocole obsolète encore activé sur d'innombrables postes, alors que le correctif de Microsoft existait depuis deux mois.
Deux gestes de ce TP auraient suffi à s'en protéger : appliquer les mises à jour (étape 1) et désactiver les protocoles obsolètes (cette étape).
À noter dans votre compte rendu
L'état initial de SMBv1, et les deux services que vous avez désactivés, avec votre justification.
Interro
- Pourquoi désactive-t-on SMBv1 alors qu'il « fonctionne encore » très bien pour partager des fichiers ?
Etape 4 : Tester l'antivirus avec EICAR
Objectif : vérifier que les mécanismes de détection fonctionnent, pour garantir l'intégrité du poste face aux logiciels malveillants.
C'est quoi, EICAR ?
EICAR est une chaîne de caractères totalement inoffensive, définie par un standard de l'industrie : tous les éditeurs d'antivirus se sont engagés à la détecter comme s'il s'agissait d'un virus.
C'est l'équivalent d'un faux colis suspect utilisé pour tester un portique de sécurité : le portique doit sonner, sans qu'il y ait le moindre danger réel. On valide ainsi qu'un antivirus est actif sans jamais manipuler de vrai malware.
1) Dans le Bloc-notes, saisissez la chaîne suivante, seule sur la première ligne :
2) Enregistrez le fichier sous le nom eicar.com, en choisissant le type Tous les fichiers (sinon le Bloc-notes ajoute l'extension .txt) ;
3) Microsoft Defender doit détecter le fichier aussitôt et le mettre en quarantaine. Consultez le détail de la détection dans Sécurité Windows > Protection contre les virus et menaces > Historique de protection.
À noter dans votre compte rendu
Le nom de la menace détectée et l'action réalisée par Defender.
Etape 5 : Chiffrer des données sous Windows avec BitLocker
Objectif : assurer la confidentialité des données stockées localement, pour qu'elles restent inexploitables en cas de vol ou de perte du matériel.
💡 Sans chiffrement, quelqu'un qui vole un disque (ou qui démarre le poste sur une clé USB) lit toutes les données, quel que soit le mot de passe de la session Windows. Le mot de passe protège la session, pas le disque. Le chiffrement, lui, rend le disque illisible sans la clé.
1) VM éteinte, ajoutez un second disque virtuel à la VM Windows. Initialisez-le et créez un volume Z: ;
2) Activez BitLocker sur ce volume, avec un mot de passe de déverrouillage ;
3) Sauvegardez la clé de récupération ;
4) Créez le dossier Z:\data et placez-y quelques fichiers « sensibles ».
✋ Ne sauvegardez jamais la clé de récupération sur le volume qu'elle protège : c'est enfermer la clé du coffre dans le coffre. Rangez-la dans votre gestionnaire de mots de passe, ou imprimez-la et mettez-la en lieu sûr. En entreprise, elle est automatiquement sauvegardée dans l'annuaire (Active Directory ou Entra ID).
💡 Pourquoi un second disque, et pas le disque système ? Le chiffrement du disque système s'appuie sur une puce TPM, qu'il faudrait activer dans la VM. Un volume de données, lui, se déverrouille simplement avec un mot de passe.
Etape 6 : Chiffrer un volume sous Linux avec LUKS
Objectif : protéger durablement les données du serveur par le chiffrement, pour garantir leur confidentialité même en cas d'accès au support de stockage.
💡 LUKS est l'équivalent Linux de BitLocker. Pour visualiser la suite : le fichier conteneur est un coffre-fort ; cryptsetup open revient à composer la combinaison (le coffre se déverrouille) ; le montage, à ouvrir la porte pour accéder au contenu ; démonter puis fermer le volume, à refermer le coffre. Sans la combinaison, son contenu n'est qu'une masse de données illisibles.
1) Créez un fichier conteneur, qui jouera le rôle de « disque virtuel » (ici 500 Mo) :
Le fichier est rempli de données aléatoires : impossible ensuite de distinguer les zones occupées des zones vides.
Alternative : un vrai disque
Vous pouvez aussi ajouter un disque à la VM plutôt que d'utiliser un fichier conteneur. Vous utiliserez alors le nom de ce disque (par exemple /dev/sdb) à la place du fichier dans les commandes suivantes.
2) Initialisez LUKS sur ce fichier, en confirmant par YES (en majuscules) et en choisissant une phrase de passe solide :
3) Ouvrez le volume chiffré :
Une fois la phrase de passe saisie, un périphérique virtuel apparaît : /dev/mapper/sftp_luks. Tout ce qui y est écrit est chiffré à la volée dans le fichier conteneur. Le répertoire /dev représente les périphériques du système et ne sert pas à stocker des données : nous allons donc formater ce périphérique, puis le monter dans un répertoire.
4) Formatez le périphérique virtuel :
5) Montez le volume et vérifiez l'accès :
Le répertoire est vide (à part le dossier système lost+found) : il est prêt à accueillir des données chiffrées.
6) Démontez puis fermez le volume :
Vous disposez d'un conteneur chiffré fonctionnel. Vous le rouvrirez à l'étape 10, pour y installer le serveur SFTP.
Pour aller plus loin : ouvrir et monter le volume au démarrage
- Dans
/etc/crypttab, pour déverrouiller le volume au démarrage :
- Dans
/etc/fstab, pour le monter ensuite :
✋ Le none signifie que la phrase de passe sera demandée à la console à chaque démarrage : sur un serveur sans écran, il faudra la saisir à distance ou utiliser un fichier de clé, avec les risques que cela implique. C'est tout le dilemme du chiffrement des serveurs : plus le déverrouillage est automatique, moins il protège.
Interro
- Question piège : BitLocker et LUKS protègent-ils vos données contre un rançongiciel qui s'exécute pendant que votre session est ouverte et le volume monté ? Contre quoi protègent-ils exactement ?
Etape 7 : L'authentification forte (MFA)
Objectif : renforcer l'authenticité des accès aux services cloud, en ajoutant un facteur d'authentification au mot de passe, et découvrir l'usage d'une application d'authentification.
💡 Le MFA combine plusieurs natures de preuves : quelque chose que vous savez (un mot de passe), que vous possédez (un smartphone, une clé de sécurité) ou que vous êtes (la biométrie). Un mot de passe volé par phishing ne suffit plus à l'attaquant : il lui manque le second facteur.
1) Sur un compte cloud que vous possédez (Microsoft, Google ou autre), activez la double authentification ;
2) Installez l'application 2FAS sur votre smartphone ;
3) Scannez le QR code et testez la connexion ;
4) Générez des codes de secours, et rangez-les dans votre gestionnaire de mots de passe (KeePassXC, Passbolt...).
Tous les MFA ne se valent pas
Les codes à usage unique (TOTP, ceux de 2FAS) protègent très bien contre le vol de mot de passe... mais pas contre tout. Avec un phishing en temps réel, le faux site relaie instantanément votre mot de passe et votre code au vrai site, dans les 30 secondes de validité du code.
Les clés d'accès (passkeys) et les clés de sécurité (FIDO2, comme les YubiKey) résistent, elles, au phishing : la clé vérifie elle-même l'adresse du site et refuse de s'authentifier sur un faux. C'est le MFA recommandé pour les comptes sensibles, à commencer par ceux des administrateurs.
Interro
- Lors d'un phishing classique, quel facteur d'authentification l'attaquant vole-t-il ? Lequel lui échappe grâce au MFA ?
Etape 8 : Gérer les droits et les permissions sous Linux
Objectif : appliquer le principe de moindre privilège, en contrôlant finement les accès aux ressources, pour limiter l'impact d'une erreur ou d'un compte compromis.
1) Créez un répertoire sensible, accessible à son seul propriétaire :
Avec chmod 700, seul le propriétaire a les droits de lecture, d'écriture et d'exécution.
💡 Sur un répertoire, le droit d'exécution (x) a un sens particulier : c'est le droit d'entrer dans le répertoire pour en atteindre le contenu. C'est pourquoi 700 (et non 600) est le réglage habituel d'un répertoire privé : sans le x, même son propriétaire ne pourrait plus y accéder.
2) Testez l'accès avec un utilisateur non autorisé. Créez un utilisateur de test, sans privilèges, puis prenez son identité :
Vous devez obtenir le message Permission denied. Revenez ensuite à votre session root avec exit.
3) Ajustez le propriétaire et les permissions :
Désormais, seul user-test peut lire, écrire et entrer dans le répertoire. Personne d'autre n'y a accès... à l'exception de root, qui n'est pas concerné par les permissions classiques.
Ces manipulations montrent comment les permissions (chmod), le propriétaire et le groupe (chown) mettent en oeuvre le principe de moindre privilège : chaque utilisateur n'accède qu'aux ressources dont il a besoin.
Interro
- Pourquoi root n'est-il pas concerné par un
chmod 700? Qu'est-ce que cela implique pour la protection du compte root lui-même ?
Etape 9 : Sécuriser le serveur Linux (pare-feu UFW et durcissement SSH)
Objectif : contrôler et restreindre l'accès au serveur en réduisant son exposition réseau, et apprendre à utiliser UFW et SSH.
Le lien avec le modèle CID + A + T
La sécurisation de l'accès SSH illustre tout le modèle :
- Confidentialité : les échanges SSH et SFTP sont chiffrés ;
- Intégrité : les commandes et les fichiers ne peuvent pas être modifiés à l'insu des utilisateurs ;
- Disponibilité : le pare-feu limite les attaques qui pourraient rendre le service indisponible ;
- Authenticité : l'authentification par clé SSH garantit l'identité de l'utilisateur ;
- Traçabilité : chaque connexion est enregistrée dans les journaux du système.
La règle d'or avant de toucher à SSH
Quand vous modifiez la configuration SSH d'un serveur, gardez toujours votre session SSH actuelle ouverte et testez la nouvelle configuration depuis un second terminal. Si la nouvelle configuration est cassée, la session existante vous permet de corriger. Dans ce TP, la console de la VM vous sauvera en cas d'erreur... mais sur un serveur distant en production, une erreur dans la configuration SSH peut signifier la perte définitive de l'accès. C'est un réflexe métier à acquérir dès maintenant !
1) Installez et configurez le pare-feu ufw :
apt install -y ufw
ufw default deny incoming
ufw default allow outgoing
# Autorisation temporaire du port 22, en attendant le changement de port SSH
ufw allow 22/tcp
ufw enable
💡 C'est le moindre privilège appliqué au réseau : tout est interdit en entrée par défaut (deny incoming), puis on ouvre, une à une, les seules portes nécessaires.
2) Créez le groupe ssh-users et ajoutez-y votre utilisateur :
✋ Cette étape doit impérativement être faite avant d'activer la directive AllowGroups ci-dessous : sinon, plus aucun utilisateur ne pourrait ouvrir de nouvelle connexion SSH !
3) Changez le port SSH et réservez l'accès aux membres du groupe ssh-users. Plutôt que de modifier le fichier principal /etc/ssh/sshd_config, la bonne pratique est de créer un fichier personnalisé dans le répertoire /etc/ssh/sshd_config.d/ :
# SSH écoute sur le port 2299 au lieu du port 22 par défaut
Port 2299

# Interdire la connexion directe en root
PermitRootLogin no

# Authentification réservée aux membres du groupe ssh-users
AllowGroups ssh-users
✋ Dans les fichiers de configuration SSH, les commentaires (#) doivent être sur leur propre ligne : un commentaire placé en fin de ligne, après une directive, provoque une erreur de configuration.
Vérifiez la syntaxe, puis rechargez le service SSH :
sshd -t ne dit rien si la configuration est correcte, et signale l'erreur dans le cas contraire : un réflexe à prendre avant chaque rechargement. Pour afficher la configuration réellement appliquée, utilisez sshd -T.
4) Adaptez le pare-feu : autorisez le nouveau port, puis retirez l'exception du port 22 :
💡 Notez la logique : on ne « bloque » pas le port 22, on retire son exception, et c'est la politique par défaut (default deny incoming) qui referme la porte. Piège classique : un ufw deny 22/tcp ajouté après la règle allow 22/tcp existante serait sans effet, car UFW évalue les règles dans l'ordre et s'arrête à la première correspondance. ufw status numbered affiche les règles dans leur ordre d'évaluation.
5) Depuis la VM Windows, dans PowerShell, testez la connexion SSH sur le nouveau port, ssh votre_user@IP_DU_SERVEUR -p 2299 (elle doit réussir), puis sur le port 22, ssh votre_user@IP_DU_SERVEUR (elle doit échouer).
À ce stade, l'authentification se fait encore par identifiant et mot de passe, mais sur un port non standard. Cela ne remplace pas une authentification forte, mais réduit les scans automatiques et les attaques par force brute non ciblées.
Interro (débat !)
- Changer le port SSH est-il une véritable mesure de sécurité ? Argumentez pour et contre (indice : cherchez « sécurité par l'obscurité » et « principe de Kerckhoffs », énoncé en 1883).
Etape 9b : L'authentification SSH par clé
Objectif : renforcer l'authenticité en remplaçant le mot de passe par une clé cryptographique, et réduire les risques liés aux fuites de mots de passe.
💡 Une paire de clés SSH fonctionne comme une serrure et sa clé. La clé publique, déposée sur le serveur, est la serrure : elle peut être vue de tous sans risque. La clé privée, qui ne quitte jamais votre poste, est la seule à pouvoir l'ouvrir. Contrairement à un mot de passe, elle ne peut être ni devinée par force brute, ni volée par phishing.
1) Sur la VM Windows, dans PowerShell, générez une paire de clés (protégez la clé privée par une phrase de passe quand elle vous est demandée) :
2) Copiez la clé publique sur le serveur, en vous authentifiant encore par mot de passe :
type $env:USERPROFILE\.ssh\id_ed25519.pub | ssh -p 2299 votre_user@IP_DU_SERVEUR "mkdir -p ~/.ssh && chmod 700 ~/.ssh && cat >> ~/.ssh/authorized_keys && chmod 600 ~/.ssh/authorized_keys"
💡 Sous Linux et macOS, une seule commande fait tout cela : ssh-copy-id -p 2299 votre_user@IP_DU_SERVEUR. Elle n'existe pas sous Windows, d'où cette commande plus longue : elle envoie le contenu de la clé publique au serveur, qui l'ajoute au fichier ~/.ssh/authorized_keys, avec les bonnes permissions.
3) Testez la connexion par clé avant d'aller plus loin : ssh votre_user@IP_DU_SERVEUR -p 2299 doit vous demander la phrase de passe de la clé, et non plus le mot de passe du compte ;
4) Désactivez l'authentification par mot de passe, en complétant le fichier /etc/ssh/sshd_config.d/hardening.conf :
# Interdire l'authentification par mot de passe
PasswordAuthentication no

# Autoriser l'authentification par clé
PubkeyAuthentication yes
✋ Respectez l'ordre : la clé doit être copiée et testée (points 2 et 3) avant de désactiver l'authentification par mot de passe, sous peine de vous enfermer dehors !
5) Vérifiez la syntaxe et rechargez le service, puis testez la connexion depuis un second terminal :
La connexion ne fonctionne désormais qu'avec la clé SSH : vous êtes protégé contre le vol de mots de passe et les attaques par force brute.
Le message clé à retenir
- Changer de port = réduire le bruit des robots ;
- Authentification par clé = authentification forte.
Interro
- Pourquoi peut-on publier sa clé publique sans aucun risque, alors qu'un mot de passe rendu « public » serait catastrophique ?
Etape 10 : Installer un serveur SFTP chiffré et cloisonné
Objectif : fournir un service de transfert de fichiers sécurisé et cloisonné, pour garantir la confidentialité, l'intégrité et la traçabilité des échanges.
Le SFTP (SSH File Transfer Protocol) transfère des fichiers à travers une connexion SSH chiffrée. Le paquet openssh-server, déjà en place depuis l'étape 9, suffit : rien à installer.
Le port SSH
Qui dit SFTP dit SSH... et donc le port 2299, défini à l'étape 9 ! 😉
1) Rouvrez et remontez le volume chiffré créé à l'étape 6 :
2) Créez un groupe sftp-users, puis un utilisateur dédié sftpuser, membre de ce groupe et sans shell :
💡 Le shell /usr/sbin/nologin applique le moindre privilège : sftpuser pourra transférer des fichiers, mais jamais ouvrir un terminal ni exécuter de commandes sur le serveur. En cas de compromission de ce compte, l'attaquant reste enfermé dans le service SFTP.
3) Autorisez ce nouveau groupe à se connecter : dans /etc/ssh/sshd_config.d/hardening.conf, complétez la ligne AllowGroups :
# Authentification réservée aux membres des groupes ssh-users et sftp-users
AllowGroups ssh-users sftp-users
✋ Sans cette modification, la directive AllowGroups de l'étape 9 refuserait toute connexion de sftpuser, qui n'est pas membre de ssh-users. C'est le premier piège de cette étape.
4) Donnez à sftpuser votre clé publique : l'authentification par mot de passe est désactivée depuis l'étape 9b, il doit donc lui aussi s'authentifier par clé. Le fichier des clés reste dans son répertoire personnel habituel, en dehors du chroot, car le serveur le lit avant d'enfermer l'utilisateur :
mkdir -p /home/sftpuser/.ssh
cp /home/votre_user/.ssh/authorized_keys /home/sftpuser/.ssh/
chown -R sftpuser:sftpuser /home/sftpuser/.ssh
chmod 700 /home/sftpuser/.ssh
chmod 600 /home/sftpuser/.ssh/authorized_keys
💡 Dans le TP, votre_user et sftpuser partagent la même paire de clés, par simplicité. En production, chaque compte a sa propre clé : un compte de service n'utilise jamais la clé d'une personne.
5) Préparez le répertoire du chroot, dans le volume chiffré :
C'est quoi, un chroot ?
Un chroot, c'est enfermer un utilisateur ou un programme dans une boîte : il ne voit et n'atteint que le contenu de cette boîte, sans pouvoir toucher au reste du système. L'isolation n'est pas aussi complète que celle d'un conteneur, mais c'est une solution efficace pour restreindre l'accès des utilisateurs d'un service comme SFTP.
Ici, sftpuser sera enfermé dans /mnt/sftp_luks : pour lui, ce répertoire devient la racine / du système, et il ne pourra jamais en sortir.
chown root:root /mnt/sftp_luks
chmod 755 /mnt/sftp_luks
mkdir -p /mnt/sftp_luks/sftpuser/uploads
chown sftpuser:sftpuser /mnt/sftp_luks/sftpuser/uploads
💡 Ce n'est pas un choix arbitraire : pour des raisons de sécurité, SSH refuse un chroot dont le répertoire racine n'appartient pas à root ou est modifiable par d'autres utilisateurs. C'est pourquoi /mnt/sftp_luks reste à root (en 755), et seul le sous-répertoire uploads est accessible en écriture à sftpuser. Une erreur ici est la cause n°1 des chroots SFTP qui « ne marchent pas ».
6) Configurez SSH pour enfermer les membres de sftp-users. Dans le fichier principal /etc/ssh/sshd_config :
- remplacez la ligne
Subsystem sftp /usr/lib/openssh/sftp-serverexistante par :
- et ajoutez, tout à la fin du fichier :
Match Group sftp-users
    ChrootDirectory /mnt/sftp_luks
    ForceCommand internal-sftp
    AllowTcpForwarding no
    X11Forwarding no
✋ Deux pièges classiques : la ligne Subsystem ne peut être définie qu'une seule fois (en ajouter une seconde provoque une erreur), et un bloc Match s'applique à toutes les lignes qui le suivent : il doit donc rester en fin de fichier.
7) Vérifiez la syntaxe (sshd -t), rechargez SSH (systemctl reload ssh), puis testez la connexion SFTP depuis Windows avec un client graphique (WinSCP ou FileZilla), sur le port 2299, avec votre clé privée (WinSCP propose de la convertir automatiquement à son format).
8) Vérifiez la sécurité :
-
Les permissions :
sftpuserne doit pouvoir écrire que dansuploads. Vérifiez avecls -ld /mnt/sftp_luks /mnt/sftp_luks/sftpuser /mnt/sftp_luks/sftpuser/uploads; -
Le chiffrement : démontez et fermez le volume, puis tentez une connexion SFTP :
Les fichiers restent inaccessibles tant que le volume n'est pas déverrouillé et remonté. Rouvrez-le ensuite (point 1) pour l'étape suivante.
👏 Vous disposez d'un serveur SFTP chiffré et cloisonné !
Interro
- Que se passe-t-il si
sftpusertente une connexion SSH classique (ssh sftpuser@IP_DU_SERVEUR -p 2299) ? Testez, puis expliquez quels mécanismes de la configuration l'en empêchent.
Etape 11 : Sauvegarder avec Restic, de Windows vers le serveur SFTP
Objectif : garantir la disponibilité et la résilience des données, grâce à des sauvegardes chiffrées et versionnées, conformes à la règle 3-2-1.
Pourquoi Restic ?
Restic chiffre les sauvegardes côté client, avant même leur envoi sur le réseau. Conséquence importante : même si le serveur SFTP était compromis, l'attaquant ne récupérerait que des données illisibles sans le mot de passe du dépôt. C'est le modèle CID en action : la confidentialité (le chiffrement côté client), l'intégrité (chaque bloc est vérifié) et la disponibilité (des instantanés versionnés et dédupliqués, qui permettent de revenir à un état antérieur... par exemple, d'avant un rançongiciel).
Aidez-vous de cette ressource : https://blog.stephane-robert.info/docs/cloud/outils/restic/
1) Installez Restic sur Windows, par exemple avec winget install restic.restic ;
2) Dans PowerShell, acceptez une première fois la clé d'hôte du serveur : Restic s'appuie sur le client SSH de Windows, qui doit connaître le serveur.
Répondez yes à la question sur l'empreinte du serveur, puis quittez avec exit.
3) Initialisez un dépôt Restic sur le serveur SFTP (à défaut, si votre serveur SFTP ne fonctionne pas, créez un dépôt local) :
Un mot de passe de dépôt vous est demandé. C'est lui qui protège vos sauvegardes : conservez-le précieusement, dans votre gestionnaire de mots de passe. Sans lui, les sauvegardes sont définitivement irrécupérables.
✋ Deux subtilités dans cette adresse : le port non standard impose la forme sftp://..., et comme sftpuser est enfermé dans /mnt/sftp_luks, le chemin s'exprime depuis sa racine : //sftpuser/uploads/backup_repo, et non //mnt/sftp_luks/sftpuser/uploads/backup_repo.
4) Sauvegardez le dossier Z:\data du volume BitLocker vers ce dépôt :
5) Testez la restauration : modifiez ou supprimez un fichier de Z:\data, listez les sauvegardes avec restic ... snapshots, puis restaurez la dernière dans un dossier de test avec restic ... restore latest --target C:\restauration.
💡 Une sauvegarde qui n'a jamais été restaurée est une sauvegarde hypothétique. En entreprise, les tests de restauration réguliers font partie intégrante de la stratégie de sauvegarde : c'est le « 0 » de la règle 3-2-1-1-0.
À noter dans votre compte rendu
La liste de vos instantanés, et le résultat de votre test de restauration.
Interro
-
En quoi une sauvegarde versionnée (des instantanés) protège-t-elle contre un rançongiciel, là où une simple synchronisation de fichiers (OneDrive, Google Drive...) échoue ?
-
Pourquoi le mot de passe du dépôt Restic ne doit-il surtout pas être stocké sur le serveur SFTP lui-même ?
Etape 12 (Optionnel) : Sauvegarder vers un stockage S3 dans le cloud
Objectif : renforcer la résilience en ajoutant une sauvegarde hors site, qui protège les données contre un sinistre majeur, conformément à la règle 3-2-1.
1) Créez un compte Swiss Backup chez Infomaniak (vérifiez les conditions de l'offre d'essai), ou utilisez un autre fournisseur de stockage S3 ;
2) Créez un emplacement S3 : https://www.infomaniak.com/fr/support/faq/2546/creer-un-emplacement-s3-sur-swiss-backup ;
3) Récupérez les informations nécessaires : la clé d'accès (Access Key), la clé secrète (Secret Key), l'adresse (Endpoint) de votre emplacement et le nom du bucket ;
4) Renseignez les identifiants S3 dans des variables d'environnement (Restic les lit automatiquement), puis initialisez le dépôt et sauvegardez :
$env:AWS_ACCESS_KEY_ID = "VOTRE_ACCESS_KEY"
$env:AWS_SECRET_ACCESS_KEY = "VOTRE_SECRET_KEY"

restic -r s3:https://ENDPOINT/NOM_DU_BUCKET init
restic -r s3:https://ENDPOINT/NOM_DU_BUCKET backup Z:\data
5) Testez la restauration depuis le bucket S3.
💡 Faites le bilan 3-2-1 : les données d'origine sur le volume BitLocker (copie 1), le dépôt Restic sur le serveur SFTP (copie 2, sur un autre support) et le dépôt S3 dans le cloud (copie 3, hors site). La règle est respectée !
Etape 13 (Synthèse) : Le plan du bâtiment
Reprenez le plan du bâtiment présenté en cours, et replacez-y chacune de vos manipulations : à quelle pièce, à quel équipement de sécurité correspond-elle ? Puis relevez le critère du modèle CID + A + T qu'elle protège.
| Manipulation du TP | Dans le bâtiment | Principe ou outil | Critère CID + A + T |
|---|---|---|---|
| Mises à jour (étape 1) | ... | ... | ... |
| GPO locales et compte standard (étape 2) | ... | ... | ... |
| SMBv1, LLMNR et NetBIOS désactivés (étape 3) | ... | ... | ... |
| ... | ... | ... | ... |
À noter dans votre compte rendu
Votre tableau complet, de l'étape 1 à l'étape 12. Quel élément du bâtiment le TP n'a-t-il pas mis en place ? Que proposeriez-vous pour le compléter ?
Pour aller plus loin
-
Le SIEM/XDR Wazuh : installez Wazuh (serveur et agents) pour centraliser et analyser les journaux, détecter les anomalies et disposer d'une console de supervision de la sécurité. https://youtube.com/playlist?list=PLn6POgpklwWoCKf3PDJYT2ihAd0hPZ0uM
-
L'IPS collaboratif CrowdSec : installez CrowdSec sur la VM Debian pour détecter, et bloquer, les comportements malveillants grâce à une base collaborative de scénarios. Simulez une attaque par force brute sur SSH pour le voir réagir. https://doc.glaztech.cloud/1_crowdsec/
-
L'audit avec Lynis : installez Lynis (
apt install lynis), lancez un audit (lynis audit system), puis analysez le rapport et son score pour identifier les améliorations possibles du serveur. Relancez-le après vos corrections : le score progresse-t-il ? https://blog.stephane-robert.info/docs/securiser/durcissement/lynis/ -
Un réseau privé Zero Trust avec NetBird : NetBird est une solution open source de réseau privé chiffré, basée sur WireGuard.
- Objectif : relier la machine hôte, la VM Windows et la VM Debian par un réseau privé sécurisé, pour administrer les VM depuis l'hôte à travers un tunnel chiffré, sans ouvrir de port SSH ni modifier le réseau de virtualisation (un simple NAT suffit).
- Principe : chaque machine rejoint le réseau privé après authentification. Les communications sont chiffrées de bout en bout, et des règles d'accès définissent qui peut joindre quoi.
- Bénéfices : aucun port SSH exposé, un accès fondé sur l'identité (Zero Trust), un chiffrement fort (WireGuard) et une surface d'attaque réduite.
- En entreprise, ce type de solution remplace progressivement les VPN classiques. https://docs.netbird.io/
Auto-évaluation - Compétences visées (RNCP36501)
Avant de considérer cet atelier comme acquis, vérifiez que vous savez faire et expliquer chacun des points suivants. Ils correspondent aux compétences du référentiel TSR que vous pouvez être amené à démontrer devant un jury.
- [ ] Je sais maintenir un poste et un serveur à jour, et expliquer pourquoi c'est la première ligne de défense (BC01 - 1.2.2)
- [ ] Je sais appliquer le principe de moindre privilège sous Windows (GPO, compte standard) et sous Linux (chmod, chown, groupes) (BC02 - 2.4.2)
- [ ] Je sais réduire la surface d'attaque d'un poste (services, SMBv1, LLMNR, NetBIOS) et expliquer les risques de ces protocoles
- [ ] Je sais vérifier le bon fonctionnement d'un antivirus avec EICAR
- [ ] Je sais chiffrer un volume avec BitLocker et avec LUKS, et expliquer contre quelles menaces le chiffrement au repos protège (et ne protège pas)
- [ ] Je sais mettre en place une authentification forte (MFA), expliquer les facteurs d'authentification et les limites des codes à usage unique
- [ ] Je sais durcir un accès SSH (port, groupes, clés) et administrer un serveur à distance (BC02 - 2.5.2)
- [ ] Je sais configurer un pare-feu UFW selon la logique « tout interdire, n'autoriser que le nécessaire » (BC04 - 4.5.1, 4.5.3)
- [ ] Je sais mettre en place un serveur SFTP chrooté sur un volume chiffré
- [ ] Je sais installer et configurer un outil de sauvegarde, réaliser une sauvegarde et tester une restauration (BC04 - 4.3.2, 4.3.3)
- [ ] Je sais expliquer la règle 3-2-1 (et 3-2-1-1-0), et montrer comment le TP la respecte (BC04 - 4.3.1)
- [ ] Je sais relier chaque manipulation du TP à un principe du modèle CID + A + T